
جملهای وجود دارد که یوسی کارادی هر صبح به همکارانش تکرار میکند: «دوستان، در ۲۴ ساعت گذشته دشمن در انجام مأموریت خود برای حمله به فضای سایبری اسرائیل شکست خورد. فردا ممکن است موفق شوند.»
برای کارادی، مدیرکل اداره ملی سایبری اسرائیل (INCD)، این تنها یک جمله انگیزشی نیست. او گفت: «شبها هرگز با خیال راحت خواب نمیبینم.»
از زمانی که بنیامین نتانیاهو، نخستوزیر، در مه ۲۰۲۵ او را منصوب کرد، کارادی مسئول هماهنگی دفاع سایبری ملی اسرائیل بوده است؛ در دورهای که زیرساخت دیجیتال کشور به جبههای دیگر در رویارویی با ایران و سایر بازیگران خصمانه تبدیل شده است.
به گفته کارادی، اسرائیل در جریان جنگ کنونی با هزاران تلاش حمله سایبری مواجه شده که شهروندان، کسبوکارها، سازمانها و محیط دیجیتال گستردهتر اسرائیل را هدف قرار دادهاند.

با این حال، علیرغم گستردگی این کمپین، یک تمایز مهم همچنان پابرجاست: زیرساختهای حیاتی ملی اسرائیل تاکنون از حملات سایبری جدی که زندگی روزمره کشور را مختل کند، در امان مانده است.
او گفت: «پس از سه سال، و به ویژه در طول سال و نیم اخیر رویارویی با ایران، شهروندان اسرائیلی حمله سایبریای را تجربه نکردهاند که تأثیر قابل توجهی بر محیط اسرائیل داشته باشد. گاهی مهاجمان نزدیکتر شدند و گاهی کمتر.»
حملات اخیر علیه لوازم خانگی معمولی به نظر در اروپا، دیدگاهی به بُعد جدیدی از جنگ سایبری ارائه داد.
از لوازم خانگی هوشمند تا زیرساختهای حیاتی
او گفت: «حملات به یخچالهای سوپرمارکتها جبههای است که برای عموم قابل مشاهده است، اما تنها نوک کوه یخی است که در زیر آن پنهان شده است.»
مسئله لزوماً خود یخچال نیست. مسئله کنترلکنندهها و سیستمهای متصلی هستند که دستگاهها را در سراسر جامعه مدرن، از لوازم خانگی گرفته تا تجهیزات صنعتی، مدیریت میکنند.
کارادی توضیح داد: «وقتی آن کنترلکنندهها در اینترنت در دسترس باشند، هر مهاجمی میتواند به آنها دسترسی پیدا کند. شما در را برای پرسنل تعمیر و نگهداری باز میکنید، اما در را برای مهاجمان نیز باز کردهاید. از آنجا به بعد، همه چیز بستگی به سطح حفاظتی دارد که در جای خود قرار دادهاید.»
کارادی گفت که اسرائیل همچنین تلاشهایی برای هدف قرار دادن چنین کنترلکنندههایی در جریان جنگ کنونی دیده است. نگرانی این است که مهاجمی که بتواند این سیستمها را به خطر بیندازد، ممکن است فراتر از سرقت اطلاعات یا حذف فایلها رفته و باعث اختلال فیزیکی شود.
در حال حاضر، دفاعیات اسرائیل مانع از آن شده است که چنین حادثهای تأثیر عمدهای بر زیرساخت ملی کشور بگذارد. اما کارادی مراقب است که این سابقه را تضمینی برای موفقیت آینده تفسیر نکند.
او گفت: «اتاقهایی پر از افراد بسیار مضطرب در اداره ملی سایبری را تصور کنید که تلاش میکنند از تأثیر مهاجم بر زندگی روزمره شهروندان جلوگیری کنند.»
تهدید سایبری محدود به زیرساختها، کسبوکارها یا سیستمهای نظامی نیست. این تهدید به فرآیند دموکراتیک نیز کشیده میشود.
دفاع از انتخابات
در جریان کمپین انتخاباتی اخیر اسرائیل، اداره ملی سایبری مسئول محافظت از سیستمهای دیجیتال درگیر در فرآیند انتخابات بود. کارادی گفت تلاشهایی برای هدف قرار دادن فرآیند انتخابات به معنای عام آن، احتمالاً شامل تضعیف اعتماد عمومی، صورت گرفت.
او تأکید کرد که محافظت از elections بیش از ایمنسازی سیستمهای مرکزی مورد استفاده برای اداره رأیگیری است. این موضوع شامل محافظت از کل فرآیند، از سیستمهای پشتیبانی انتخابات تا مکانیزمهایی که از طریق آنها میتوان نتایج را به چالش کشید و در نهایت اعتماد عمومی به نتیجه را نیز در بر میگیرد.
با این حال، او گفت که آمادهسازیها که ماهها قبل از روز انتخابات آغاز شده بودند، موفق به جلوگیری از هرگونه نقض جدی شدند.
او گفت: «هیچ موردی در طول فرآیند انتخابات وجود نداشت که مهاجمی به گونهای داخل سیستم باشد که مرا نگران جدی سلامت فرآیند کند.»
کارادی بین تلاشها برای به خطر انداختن زیرساختهای حیاتی و حملاتی که با موفقیت سازمانهای کوچکتر و شهروندان فردی را تحت تأثیر قرار دادهاند، تمایز قائل شد.
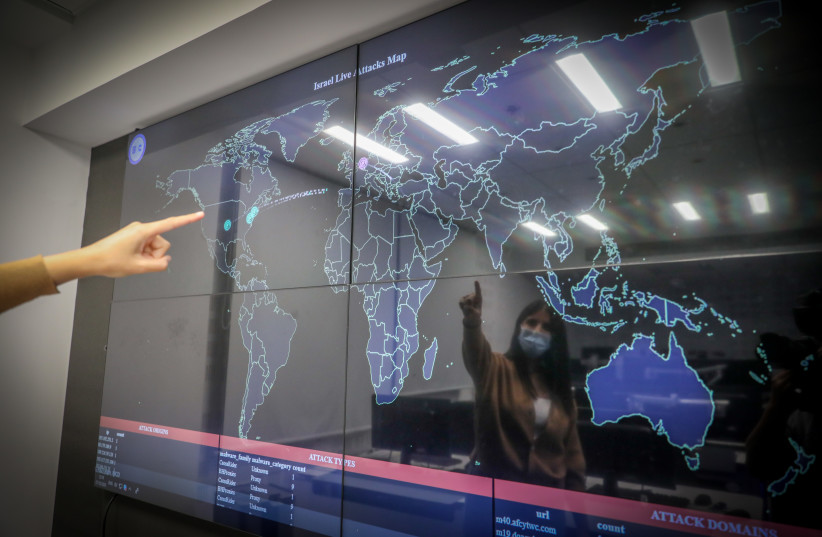
او گفت: «بزرگترین تهدید، از دیدگاه من به عنوان رئیس اداره ملی سایبری، موفقیت مهاجم در آسیب رساندن به زیرساختهای حیاتی یا ملی است. این تهدیدی است که ما با دقت بیشتری آن را مدیریت میکنیم.»
با این حال، مهاجمان در جاهای دیگر به موفقیت دست یافتهاند.
سازمانهای کوچک و در برخی موارد متوسط، دچار حذف دادهها و از دست رفتن پایگاههای داده شدهاند. سایر کمپینها بر جمعآوری اطلاعات، از جمله از طریق به خطر انداختن دوربینها و سیستمهای مورد استفاده شهروندان عادی، متمرکز بودهاند.
ضعیفترین حلقه
این یکی از نکات مهم از دیدگاه کارادی است. علیرغم شهرت اسرائیل به عنوان یک قدرت جهانی سایبری، سازمانهای کوچک و متوسط کشور به طور کافی محافظت نمیشوند.
او الگوی تکرارشوندهای را در تحقیقات درباره حملات سایبری موفق توصیف کرد: سازمانهایی که همچنان به نامهای کاربری و رمزهای عبور پایه تکیه میکنند، بدون اینکه حتی بنیادیترین اقدامات امنیتی را اجرا کنند.
او گفت: «تقریباً هر هفته، وقتی حملات سایبری موفق در محیط اسرائیل را بررسی میکنم، کشف میکنم که ما به نامهای کاربری و رمزهای عبور و سطوح پایه حفاظت سایبری بازمیگردیم. در سال ۲۰۲۶، به ویژه در عصر هوش مصنوعی، ما نمیتوانیم تحمل کنیم که در آن سطح باقی بمانیم.»
یکی از مشکلات این است که بسیاری از سازمانها تمایلی به گزارش حملات ندارند.
او گفت که یک کسبوکار کوچک که دچار حادثه سایبری شده، ممکن است تصمیم بگیرد که خسارت قابل مدیریت است و گزارش آن به مقامات باعث آسیب بیشتر به اعتبار میشود. آگاهی عمومی از حمله میتواند اعتماد مشتری را تضعیف کرده و بر کسبوکار آینده تأثیر بگذارد. کارادی گفت این امر فرهنگی از گزارشدهی ناکافی ایجاد میکند.
این یکی از دلایلی است که او برای قانونگذاری که استانداردهای اجباری امنیت سایبری را برای سازمانهای ضروری تعیین میکند، فشار میآورد.
اسرائیل حدود ۱۱ سال است که سعی دارد یک قانون جامع سایبری را پیش ببرد. در طول سال گذشته، این قانون سرانجام از خوانش اول در کنست (پارلمان اسرائیل) گذشت.
از جمله احکام مرکزی آن، تعیین استانداردهای اجباری امنیت سایبری برای سازمانهای ضروری، الزامات گزارشدهی حملات سایبری و گسترش اختیارات اداره ملی سایبری برای اقدام در حوادث سایبری جدی است.
اما کنست پیش از تکمیل فرآیند قانونگذاری منحل شد.
کارادی گفت: «ما باید قانون سایبری را هرچه سریعتر تصویب کنیم. مهاجمان ما کمتر به وضعیت سیاسی اسرائیل علاقه دارند.»
حملات سایبری کوچکتر و سریعتر
یکی از تحولاتی که به طور خاص کارادی را نگران میکند، ادغام هوش مصنوعی در عملیات سایبری تهاجمی است.
او گفت که ایران در حال حاضر در حال یادگیری نحوه استفاده از قابلیتهای هوش مصنوعی برای حملات سایبری است. به گفته او، خطر لزوماً این نیست که هوش مصنوعی یکشبه اشکال کاملاً جدیدی از جنگ را ایجاد کند. بلکه، آن قابلیتهای تهاجمی موجود را در دسترستر، کارآمدتر و مقیاسپذیرتر خواهد کرد.
او گفت: «هوش مصنوعی توانایی مقیاسدهی حملات سایبری را ایجاد میکند. اگر یک گروه حمله ایرانی قبلاً سطح مشخصی از قابلیت داشت، استفاده از مدلهای هوش مصنوعی میتواند به طور بالقوه قابلیتهای بسیار بزرگتری به آن بدهد.»
کارادی گفت که اسرائیل در حال حاضر با نمونههایی از حملات کمکشده توسط هوش مصنوعی، از جمله کمپینهای فیشینگ، مواجه است.
به جای ارسال پیامهای متنی انبوه و عمومی به هزاران نفر، یک مهاجم میتواند به طور بالقوه پیامهای بسیار شخصیسازیشده متناسب با دریافتکنندگان فردی ایجاد کند.
کارادی برای نشان دادن اینکه چگونه یک پیام آشنا به نظر میرسد میتواند برای فریب کسی به باز کردن یک لینک مخرب استفاده شود، گفت: «تصور کنید پیامی دریافت میکنید که میگوید: "آمیچای، دیروز تو در فلان مکان بودی. اینجا لینک کیک است."»
نگرانی گستردهتر کارادی این است که هوش مصنوعی به گروههای خصمانه اجازه دهد حجم و پیچیدگی عملیات خود را سریعتر از بهبود دفاعیات سازمانها افزایش دهند.
او گفت: «بزرگترین تهدید، استفاده از مدلهای پیشرفته و مدلهای متنباز از طریق هوش مصنوعی علیه محیط دفاع سایبری اسرائیل است. مهاجمان از طریق هوش مصنوعی قابلیتهای خود را بهبود میبخشند. اگر سطح حفاظت ما در وضعیت امروز باقی بماند، به مقیاسی از حملات خواهیم رسید که مهار آن برای ما دشوار خواهد بود.»
ایران همچنان اصلیترین دشمن سایبری اسرائیل است، اما کارادی گفت چشمانداز تهدید گستردهتر است. او ایران، حماس و حزبالله را دشمنان مستقیم با قابلیتهای سایبری مختلف شناسایی کرد.
با این حال، نگرانی بزرگتر این است که ایران ممکن است قابلیتهای پیشرفتهتر را از گروههای فعال در کشورهایی با صنایع سایبری پیچیدهتر وارد کند.
او گفت: «تهدیدی که من در طول جنگ دنبال کردهام، این امکان است که ایران شروع به وارد کردن قابلیتها و همکاری با گروههای حمله از کشورهای پیشرفتهتر از نظر فناوری کند.»
ائتلاف سایبری بینالمللی
انتساب (Attribution) نیز در این موارد به طور قابل توجهی پیچیدهتر است. برخلاف موشکی که مسیر پرواز آن اغلب میتواند به شناسایی مبدأ کمک کند، یک حمله سایبری میتواند از طریق چندین سیستم مسیریابی شده و عمداً پوشانده شود.
ماهیت رو به رشد بینالمللی تهدید نیز اسرائیل را به سمت گسترش همکاری سایبری خود با سایر کشورها، از جمله کشورهایی که در سالهای اخیر روابط امنیتی با آنها توسعه داده است، سوق داده است.
کارادی از همکاری و مشارکت با ایالات متحده، کشورهای اروپایی و شرکای منطقهای سخن گفت.
به عنوان مثال، یک ابتکار اسرائیل، یونان و قبرس را گرد هم میآورد تا تلاش کند چارچوب دفاع سایبری منطقهای در اطراف مدیترانه ایجاد کند. اسرائیل همچنین با امارات متحده عربی و سایر کشورهای منطقه همکاری میکند.
همکاری فراتر از تبادل اطلاعات کلی است. کارادی اشتراکگذاری اطلاعات، تبادل قابلیتها و همکاری عملیاتی را اجزای اساسی یک دفاع مؤثر توصیف کرد.
او همچنین به توافق اخیر با آلمان اشاره کرد که هدف آن توسعه چیزی است که او آن را معادل سایبری گنبد آهنین توصیف کرد: چارچوبی حفاظتی طراحی شده برای تقویت توانایی کشور در دفاع از خود در برابر تهدیدات سایبری.
هند شریک مهم دیگری است. کارادی گفت که برنامهریزی میکند با نمایندگان شرکتهای امنیت سایبری اسرائیل از این کشور بازدید کند تا صنایع دو کشور را به هم متصل کرده و همکاری را گسترش دهد.
او گفت: «اسرائیل به عنوان یک قدرت جهانی سایبری شناخته و به رسمیت شناخته میشود. ما بهترین افراد، شرکتها، استارتاپها و صنعت امنیت سایبری را داریم. هر کدام ارزش افزوده خود را به این سیستم اضافه میکنند.»
کارادی نسبت به آینده صنعت امنیت سایبری اسرائیل خوشبین باقی میماند.
او پیشنهادی مبنی بر اینکه این بخش قبلاً از اوج خود گذشته است را رد کرد. برعکس، او معتقد است ترکیب تخصص سایبری تثبیتشده اسرائیل و توسعه سریع هوش مصنوعی میتواند موجی کاملاً جدید از نوآوری را تولید کند.
او گفت: «من چیزهای باورنکردنی را در بازار سایبری اسرائیل میبینم. هر روز با استارتاپها و شرکتهای امنیت سایبری اسرائیلی ملاقات میکنم که از طریق ترکیب سایبر و هوش مصنوعی نوآوری فوقالعادهای را به جهان میآورند.»
او گفت در جلسات با دولتهای خارجی و سرمایهگذاران بینالمللی، بارها از او خواسته شده است که استارتاپها و شرکتهای اسرائیلی را که میتوانند در آنها سرمایهگذاری کنند، معرفی کند.
او گفت: «فکر نمیکنم در اوج باشیم. فکر میکنم دائماً در حال نزدیک شدن به یک نقطه اوج جدید هستیم.»
اسرائیل توانسته است در طول دورهای بسیار شدید از جنگ، آن استاندارد را در برابر حملات به حیاتیترین زیرساختهای خود حفظ کند. اما کارادی میداند که دفاع سایبری مسابقهای بدون پیروزی نهایی است و موفقیت دیروز هیچ تضمینی برای فردا ارائه نمیدهد.
او گفت: «امروز، پس از یک سال و نیم جنگ شدید، مأموریت را انجام دادهایم. فردا؟ نمیدانم.»