
مقدمه
CHOSEN BRICK یک خانواده بدافزاری است که از حداقل سال ۲۰۲۵ برای هدف قرار دادن افراد در سراسر جهان، از جمله در بریتانیا، ایالات متحده و هلند، استفاده شده است. این بدافزار به عوامل سایبری وابسته به دولت ایران امکان جمعآوری اطلاعات مربوط به مخاطبین، ایمیلها و پیامهای شبکههای اجتماعی هدف را میدهد که میتواند منجر به ردیابی حرکات آنها شود.
به احتمال بسیار زیاد، ایران از فعالیتهای سایبری برای سرکوب افرادی که تهدیدی برای رژیم محسوب میشوند، مانند مخالفان، فعالان و روزنامهنگاران، استفاده میکند. در برخی موارد، خدمات اطلاعاتی ایران توطئههایی برای ربودن یا انجام عملیات مرگبار علیه افرادی که آنها را دشمنان رژیم میدانند، در سطح بینالمللی طراحی کرده است.
اطلاعات شخصی برخی قربانیان قبلی بدافزار CHOSEN BRICK در سایتهای افشاگری طرفدار ایران منتشر شده است که این امر ریسک خطرات جانی برای افراد آسیبدیده را افزایش میدهد.
این راهنمای مشترک از سوی مرکز ملی امنیت سایبری بریتانیا، اداره تحقیقات فدرال ایالات متحده و سرویس عمومی اطلاعات و امنیت هلند - Algemene Inlichtingen- en Veiligheidsdienst (AIVD) اطلاعات فنی درباره بدافزار، تاکتیکها، تکنیکها و رویهها (TTPs) و همچنین توصیههایی برای کمک به افراد و سازمانها را به اشتراک میگذارد.
تحلیل زنجیره حمله
عوامل سایبری ایرانی رویکرد خود را متناسب با هدف مورد نظر تنظیم میکنند و بنابراین تنوع گستردهای در نحوه اولیه تماس با هدف وجود دارد. همچنین تفاوتهایی در نتیجه نهایی مورد نظر عملیاتهای آنها دیده میشود. الگوی اصلی زنجیره حملات این عوامل عبارت است از:
- تماس اولیه و دسترسی از طریق مهندسی اجتماعی هدف در پلتفرمهای پیامرسان اجتماعی، مانند اما نه محدود به واتساپ و تلگرام، با وانمود کردن به عنوان نهادهای مورد اعتماد.
- بار مخرب طوری تغییر چهره داده میشود که با رویکرد مهندسی اجتماعی مطابقت داشته و برای هدف اصیل به نظر برسد.
- بار مخرب بدافزارهای اضافی را مستقر میکند که از تلگرام برای فرماندهی و کنترل استفاده میکنند تا با فرآیندهای قانونی ادغام شوند.
- بدافزار دارای طیف وسیعی از قابلیتها است که امکان انعطافپذیری در پشتیبانی از مجموعهای از نتایج عملیاتی احتمالی را فراهم میکند.
انتقال و بهرهبرداری
عوامل سایبری ایرانی قبل از تلاش برای انتقال بدافزار، از طریق اپلیکیشنهای پیامرسان اجتماعی با اهداف ارتباط برقرار کرده و رابطه اعتمادسازی ایجاد میکنند. ماهیت مهندسی اجتماعی بسته به هدف متفاوت است و از دانش گسترده درباره هدف که از تحقیقات انجام شده در مرحله آمادهسازی به دست آمده (T1589)، استفاده میکند. عامل اغلب وانمود میکند که فردی است که قبلاً توسط هدف شناخته شده یا پشتیبانی فنی از پلتفرم پیامرسان اجتماعی است (T1566.003).
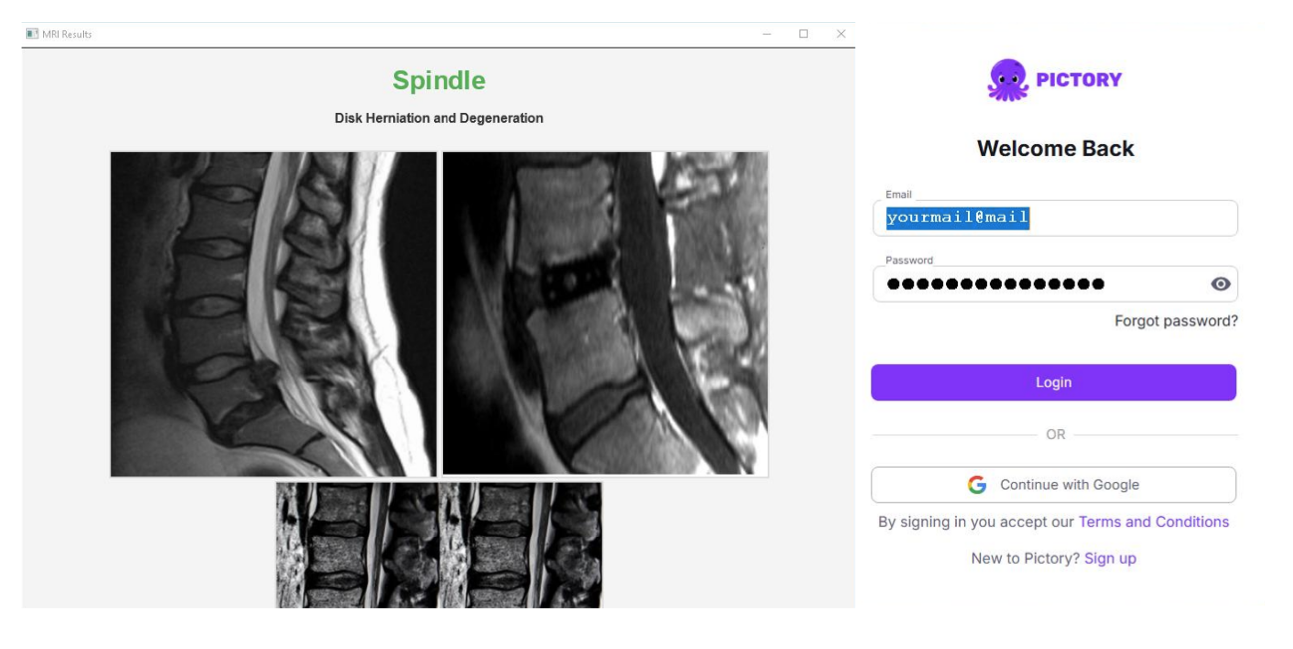
عامل از این رابطه اعتمادسازی برای متقاعد کردن هدف جهت دانلود و باز کردن فایلی که برای هدف اصیل به نظر میرسد، استفاده میکند (T1204.002). این فایلها به صورت برنامههایی ظاهر شدهاند که شبیه به نرمافزارهای معتبری مانند Pictory، RunwayML، Norton Antivirus، Telegram، Adobe Flash Player و KeePass هستند. در موارد دیگر، آنها به صورت فایلهایی ظاهر شدهاند که شبیه نتایج اسکن MRI هستند.
عامل معمولاً در اولین قدم، ارتباط را با دستگاه کاری یا سازمانی هدف آغاز میکند. اگر انتقال اولیه ناموفق باشد یا خطر شناسایی بالا ارزیابی شود، عامل تلاش میکند انتقال را به دستگاههای شخصی هدایت کند و از هدف میخواهد فایل را روی دستگاه شخصی خود باز کند تا از کنترلهای امنیتی سازمانی که از فرد محافظت میکنند، فرار کند.
صرفنظر از موضوع فایل، رویکرد این بوده که صفحهای با ظاهری قانونی و متناسب با موضوع به هدف نمایش داده شود تا فریب حفظ گردد. در پسزمینه، فایل همچنین هسته اصلی بدافزار (که توسط NCSC با نام CHOSEN BRICK ردیابی میشود) را دانلود و اجرا میکند که کنترل دستگاه هدف را ممکن میسازد. در تمام موارد مشاهده شده، بدافزار منحصراً سیستمعامل ویندوز را هدف قرار داده است.
مثالی از فایلهای طعمه پس از باز شدن در زیر آورده شده است:
نصب
بدافزار CHOSEN BRICK پایدار است و پس از ریستارت دستگاه هدف باقی میماند. برای انجام این کار از کلیدهای رجیستری (T1547.001) استفاده میکند، اغلب کلید Run در مسیر «HKCU \ Software \ Microsoft \ Windows \ CurrentVersion \ Run». این کلید باعث اجرای بدافزار هنگام ورود کاربر میشود؛ همان کاربری که هنگام نصب بدافزار وارد سیستم شده بود.
CHOSEN BRICK استثناهایی به آنتیویروس Microsoft Defender اضافه میکند تا از شناسایی فرار کند (T1685).
پس از استقرار روی قربانی، بدافزار برای فرماندهی و کنترل (C2) به تلگرام متصل میشود (T1102.002). هر دستگاه قربانی به یک شناسه Bot تلگرام منحصر به فرد متصل میشود که به عنوان یک اقدام احتیاطی برای امنیت عملیاتی (OpSec) است و از آلودگی متقابل بین قربانیان جلوگیری میکند.
مشاهده نشده است که بدافزار قابلیتهای حرکت جانبی خودکار داشته باشد و تمرکز آن بر تکدستگاهها بوده است. با این حال، مشاهده شده که بدافزار additional malware را دانلود کرده و برای بار مخرب جدید نیز با همان کلید رجیستری که برای پایداری خودش استفاده میکند، پایداری ایجاد میکند. از آنجا که میتواند بدافزارهای اضافی دانلود کند، از نظر فنی امکان فعالسازی حرکت جانبی وجود دارد، هرچند چنین چیزی مشاهده نشده است.
اقدامات بر روی اهداف
خانواده بدافزاری CHOSEN BRICK طیف وسیعی از دستورات داخلی را دارد و همچنین توانایی اجرای دستورات از طریق ابزارهای بومی ویندوز را داراست. از طریق بات تلگرام، میتوان به بدافزار وظایف مختلفی از جمله اما نه محدود به موارد زیر داد:
- شمارش فرآیندهای در حال اجرا (T1057) و اطلاعات سیستم (T1082)
- ضبط محتوای صفحه نمایش (T1113)
- فعال کردن میکروفون برای ضبط محتوای صوتی (T1123)
- کپی گرفتن از دادههای تلگرام و واتساپ از مرورگرهای وب (T1005)
- دانلود فایلهای اضافی که امکان استفاده از بدافزارهای بیشتر را فراهم میکند
- حذف فایلها (T1485)
- سرقت محتوای ایمیل (T1114.001)
- پاک کردن سیستم کامپیوتری (T1485)
ضبط صفحه نمایش یکی از ویژگیهای رایج سرقت داده در این عفونتها است (T1113). این دادهها میتوانند توسط عامل برای شناسایی مخاطبین، موقعیت مکانی و الگوی زندگی قربانی استفاده شوند.?در برخی شرایط، عوامل سایبری ایرانی انتخاب کردهاند که جزئیات شخصی بازیابی شده به این روش را منتشر کنند تا آزار و اذیت قربانی را تشدید نمایند.
فایلها و دادههای جمعآوری شده از طریق ترکیبی از بات تلگرام (T1041) و استفاده از فروشگاههای آبجکت ابری مانند VultrObjects و StorjShare (T1567.002) خارج میشوند. تغییرات اخیر در این خانواده بدافزاری شامل استفاده از پروکسیهای HTTPS/SOCKS5 برای پنهان کردن استفاده از باتهای تلگرام است (T1090.002).
اگر بدافزار توسط عامل سایبری دستور دریافت کند که بدافزار اضافی دانلود کند، آن را در مکانی قابل تنظیم روی دیسک مینویسد. رایجترین مکان مشاهده شده «C:\Windows \SysWOW64» است. در حداقل یک نمونه، عملکردی برای پاک کردن دادهها (T1485) وجود داشت. توجه: یک فاصله بعد از “Windows” وجود دارد که این را به یک مکان غیراستاندارد در اکثر دستگاههای ویندوز تبدیل میکند و مشخصاً توسط عامل برای هدف استقرار بدافزار ایجاد شده است.
بررسی نفوذ احتمالی
سازمانهایی که نگران اجرای CHOSEN BRICK هستند باید با ارائهدهندگان فناوری اطلاعات خود، چه داخلی و چه خارجی، برای بررسی تماس بگیرند. این بررسی باید شامل جستجو در لاگهای موجود برای IOCs ارائه شده، یافتن شواهدی از CHOSEN BRICK همانطور که در بخشهای «نصب» و «اقدامات بر روی اهداف» این سند ذکر شده، و اجرای امضاهای تشخیصی ارائه شده باشد. از آنجا که این عامل نه تنها دستگاههای سازمانی بلکه دستگاههای شخصی را نیز هدف قرار میدهد، توصیه میشود سازمانها این راهنما را با کارمندانی که احتمالاً هدف قرار میگیرند به اشتراک گذاشته و از آنها در بررسی دستگاههای شخصی خود نیز حمایت کنند.
بررسی پایداری
مسیر رجیستری «HKCU \ Software \ Microsoft \ Windows \ CurrentVersion \ Run» حاوی برنامههایی است که برای اجرای خودکار هنگام ورود کاربر فعلی پیکربندی شدهاند. بدافزارها معمولاً از این مکان سوءاستفاده میکنند زیرا:
- نیازی به امتیازات مدیریتی ندارد.
- ورودیها در هر بار ورود به سیستم به طور خودکار اجرا میشوند.
- کاربران به ندرت این مقادیر را بررسی میکنند.
برای بررسی برنامههایی که در حال حاضر برای شروع به این روش پیکربندی شدهاند، افراد میتوانند از ابزار داخلی regedit استفاده کنند یا دستور powershell زیر را اجرا نمایند:
reg query HKCU \ Software \ Microsoft \ Windows \ CurrentVersion \ Run
نمونههایی از ورودیهای مخرب مشاهده شده مرتبط با CHOSEN BRICK:
- نام مقدار:?SMQDService
- داده مقدار:?C: \ ProgramData \ SMQDServicePackages \ ... \ smdqservice.exe
- نام مقدار:?winappx
- داده مقدار:?C: \ Users \ All Users \ MicrosoftDistribution \ sysmain \ winappx.exe
این نامهای فایل باید به عنوان شاخصهای انحصاری در نظر گرفته نشوند، زیرا بدافزار ممکن است نامها، دایرکتوریها یا نامهای مقادیر را تغییر دهد.
بررسی ارتباطات مشکوک شبکه
از آنجا که CHOSEN BRICK با بسیاری از خدمات وب قانونی تعامل دارد، احتمالاً در لاگهای سازمانی از طریق سرویسهای DNS و پروکسی وب دیده میشود. اتصالات به این خدمات، در صورتی که بخشی از عملیات عادی کسبوکار نباشند، ممکن است نشاندهنده حضور CHOSEN BRICK باشند. دامنههای زیر که به طور غیرمنتظرهای در لاگها ظاهر میشوند باید بیشتر بررسی شوند:
- api[.]telegram[.]org
- backblazeb2[.]com
- vultrobjects[.]com
- storjshare[.]io
- iproyal[.]com
- lightningproxies[.]net
راهکارهای کاهش خطر
بهترین دفاع، آگاهی بیشتر کاربر/قربانی نسبت به مهندسی اجتماعی از طریق آموزش است. با این حال، راهکارهای فنی زیر میتوانند در جلوگیری از نفوذ در مواردی که کاربران دستگاههای خود را مدیریت میکنند، کمک کنند:
- از توصیههای NCSC برای ماندن در امان آنلاین پیروی کنید (مثلاً نرمافزارهای ارسال شده از طریق پیوستها یا لینکها را نصب نکنید و همیشه از سایت دانلود مستقیم و قانونی نرمافزار یا فروشگاه اپلیکیشن دستگاه استفاده کنید).
- دستگاههای خود را بهروز نگه دارید، ایدهآل این است که از بهروزرسانی خودکار استفاده کنید. این مورد شامل تمام نرمافزارها، مانند سیستمعامل و تمام اپلیکیشنها میشود.
- از نرمافزار آنتیویروس استفاده کنید و مطمئن شوید که فعال و همیشه بهروز است.
- هشدارهای SmartScreen را هنگام دانلود فایلها غیرفعال یا نادیده نگیرید.
این راهکارهای اضافی میتوانند توسط مدیران شبکه فعال شوند:
- MFA مقاوم در برابر فیشینگ را فعال کنید.
- مطمئن شوید دستگاهها با کنترلهای مناسب مانند allowlisting برنامهها و آنتیویروس مدیریت میشوند.
- مطمئن شوید از قابلیتهای اسکن و امنیت ایمیل ارائه شده توسط ارائهدهنده ایمیل خود استفاده میکنید.
- مانیتورینگ نقطه پایانی و شبکه را مستقر کنید.
- جستجویی برای IoCs گنجانده شده در این گزارش در لاگهای جمعآوری شده انجام دهید.
تماس
بریتانیا
لطفاً حوادث مهم امنیت سایبری را به report.ncsc.gov.uk گزارش دهید (پایش ۲۴ ساعته)
ایالات متحده
اداره تحقیقات فدرال اگر شما یا کسی که میشناسید قربانی این کمپین شده است، شکایت خود را در مرکز شکایات جرایم اینترنتی FBI در www.ic3.gov ثبت کنید.
هلند
هر فردی که مشکوک به نفوذ است یا آن را تأیید کرده، باید با سرویس عمومی اطلاعات و امنیت (https://www.aivd.nl) یا مقامات پلیس محلی تماس بگیرد.
MITRE ATT&CK®
این گزارش با احترام به چارچوب MITRE ATT&CK® تدوین شده است؛ یک پایگاه دانش جهانی قابل دسترسی از تاکتیکها و تکنیکهای مهاجم مبتنی بر مشاهدات دنیای واقعی.
| تاکتیک | ID | تکنیک | رویه |
|---|---|---|---|
| شناسایی | T1589 | جمعآوری اطلاعات هویتی قربانی | عامل هدف را برای باورپذیر جلوه دادن در مهندسی اجتماعی تحقیق میکند |
| دسترسی اولیه | T1566.003 | فیشینگ: اسپیرفیشینگ از طریق سرویس | عامل از طریق رسانههای اجتماعی، عمدتاً تلگرام، هدف را مهندسی اجتماعی میکند |
| اجرا | T1204.002 | اجرای کاربر: فایل مخرب | عامل هدف را متقاعد میکند فایل مخربی را که به شکل سند/برنامه قانونی جا زده شده باز کند |
| پایداری | T1547.001 | اجرای خودکار بوت یا ورود: کلیدهای Run رجیستری / پوشه Startup | بدافزار CHOSEN BRICK با استفاده از کلید رجیستری «HKCU \ Software \ Microsoft \ Windows \ CurrentVersion \ Run» پس از ریستارت باقی میماند |
| فرار از دفاع | T1480.002 | گاردrails اجرا: انحصار متقابل | بدافزار CHOSEN BRICK موتکسها را ثبت میکند، رایجترین آنها «ytyjyujyu» یا «noi672pp434awkc12f» هستند |
| فرار از دفاع | T1685 | غیرفعال کردن یا اصلاح ابزارها | CHOSEN BRICK میتواند استثناهایی به آنتیویروس Windows Defender اضافه کند تا از شناسایی فرار کند |
| کشف | T1057 | کشف فرآیند | CHOSEN BRICK میتواند فرآیندهای در حال اجرا را شمارش کند |